Comme pour la proposition de loi française (qui a été désavouée par le Conseil constitutionnel), la mise en avant du texte par l’autorité politique supérieure (Macron en France, van der Leyen pour l’UE) augure mal du résultat final. Cela veut dire que son élaboration sera soumise à des négociations géopolitiques (face aux injonctions des big tech américaines et de leur 1e représentant, Trump) là où il serait préférable de limiter la négociation aux seules personnes concernées (responsables de l’éducation et de la santé, parents et jeunes).
S’il allait au bout sans renoncements, ce projet prévoit de mieux contrôler l’accès aux réseaux sociaux, mais aussi aux plateformes vidéo, aux jeux vidéo en ligne et aux services d’IA, principalement pour les enfants et adolescents. Il pourrait imposer aux big tech le principe de “sécurité dès la conception”, soit une série de règles qui empêcherait d’y intégrer des mécanismes d’addiction. Il envisage aussi un régime d’interdiction d’accès selon l’âge, mais avec une libéralisation progressive, plus éducative que le projet français d’interdiction aux moins de 15 ans.
Reste beaucoup d’interrogations…
Le Kids Act (pour “Keeping Internet Digital Spaces Accountable and Trustworthy” pour “Garantir la responsabilité et la fiabilité des espaces numériques sur Internet”) serait un texte (probablement un règlement plutôt qu’une directive) qui s’imposerait partout en Europe, ce qui veut dire que la nouvelle version du texte que prévoit Macron ne pourrait que s’inscrire dans le cadre de ce texte européen et l’amender à la marge. Le projet UE doit faire l’objet de très longues négociations, être validé par le Parlement européen et les États membres. Il ne sera donc pas prêt avant plusieurs mois.
Une idée élargie des réseaux sociaux
Les propositions de la Commission sont bien plus larges que l’interdiction complète des réseaux sociaux aux moins de 16 ans imposée en Australie en décembre 2025 – avec une efficacité très relative – ou que celle aux moins de 15 ans qu’Emmanuel Macron a tenté d’imposer, avant de se faire retoquer par le Conseil constitutionnel.
La Commission vise ce qu’elle appelle les “réseaux sociaux +”, c’est-à-dire “l’ensemble des services représentant le plus grand risque pour les mineurs” : réseaux sociaux, mais aussi magasins d’applications (Google Play Store, Apple Store…), agents conversationnels d’intelligence artificielle, plateformes de partage de vidéos et certains jeux vidéo en ligne.
Instagram, “App stores”, ChatGPT, TikTok, YouTube ou Roblox… Aucune des applications ou des logiciels qui composent le quotidien des enfants et adolescent·es ne devrait être oubliée, hormis “les services conçus et opérés à des fins éducatives ou par des autorités publiques”.
Une limitation d’accès évolutive en fonction de l’âge
D’après un article du site Next :
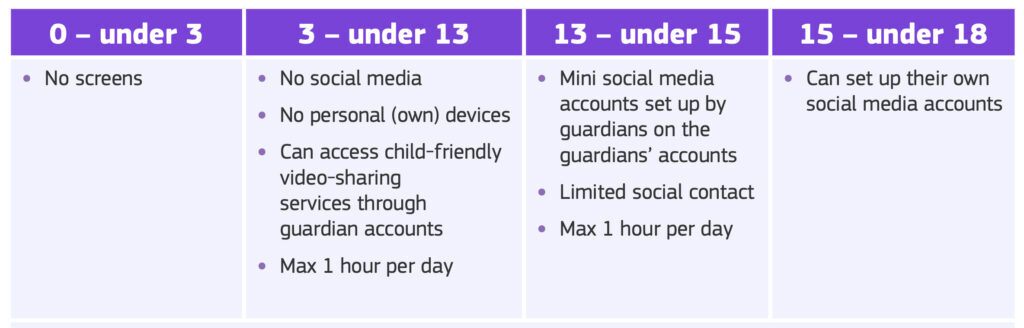
L’accès aux plateformes serait réglementé selon l’âge, avec des droits d’accès croissants. Les mineurs entre 3 et 13 ans ne pourraient pas créer de compte, donc ils seraient dans l’impossibilité d’accéder à un réseau social – à l’exception des plateformes vidéo dédiées aux jeunes enfants via le compte d’un parent. Le tout dans une limite d’une heure par jour, sans flux personnalisé ni recherche de contenus.
Pour les mineurs entre 13 et 15 ans, un système de “mini compte” adossé au compte d’un parent ou d’un tuteur légal leur permettrait d’accéder aux plateformes, avec des restrictions : limite d’une heure par jour et accord parental pour les connexions avec d’autres utilisateurs. Au-delà de 15 ans, les jeunes pourraient avoir leur propre compte “sur des services qui, selon la loi, doivent être sûrs pour eux.”
Si l’ado a déjà un compte, il reviendrait aux plateformes de vérifier si le titulaire a moins de 15 ans et, le cas échéant, désactiver le compte ainsi que ceux dont l’âge ne peut être établi. Le danger ici est que ces mêmes plateformes réclament une vérification de l’âge à l’ensemble des utilisateurs.
La vérification de l’âge face au défi de la confidentialité
La procédure devra passer par des “solutions indépendantes certifiées”, comme par exemple la fameuse application européenne Blueprint, “techniquement prête”, assurait Bruxelles en avril dernier.
Mais pas spécialement sécurisée, ont rapidement relevé des spécialistes. Chaque État membre peut s’emparer du code de l’application pour l’adapter aux spécificités nationales. Ce qui, là aussi, risque de créer des situations où celle d’un pays serait plus sécurisée que celle d’un autre pays, en fonction des moyens qui seront investis dans le développement.
Les autres solutions indépendantes ne sont pas nécessairement mieux loties. Il faut d’abord avoir confiance dans la gestion des informations, car leurs systèmes se basent sur des selfies ou la vérification des pièces d’identité. Il ne fait d’ailleurs guère de doute que les enfants, ces petits diables, sauraient trouver des moyens de contourner ces systèmes assez rapidement.
La perspective d’une vérification généralisée de l’âge pose de sérieux problèmes de confidentialité. C’est ce qui a motivé une initiative citoyenne européenne, “Stop Killing the Internet”, créée par le Parti pirate fin juillet. Elle demande que les citoyens ne soient pas contraints de s’identifier pour accéder à des contenus ou à des services en ligne licites.
La Commission UE veut imposer aux big tech des modifications dans la conception
C’est la partie la plus intéressante du texte … s’il va au bout de la négociation. L’UE se donnerait les moyens d’imposer aux concepteurs des applications une “sécurité dès la conception”.
Ainsi, les plateformes devraient supprimer les dispositifs encourageant une utilisation “compulsive ou excessive” chez les mineurs. Cela passerait par la fin de la lecture automatique en continu et le défilement infini sans véritables pauses. Exit aussi les notifications incitant les jeunes à revenir dans l’application, aux récompenses pour la publication ou la diffusion de contenus, aux mécanismes qui pénalisent les enfants s’ils ne reviennent pas chaque jour.
Les systèmes de recommandation devraient également changer en profondeur pour les jeunes utilisateurs. Ainsi, la priorité serait donnée aux contenus que l’enfant a choisi de suivre, et la personnalisation basée sur le suivi serait désactivée par défaut. Par ailleurs, le texte dispose qu’aucune donnée provenant de l’extérieur du service ne pourrait être utilisée, et qu’aucun mécanisme ne devrait entraîner l’utilisateur mineur dans une “spirale de contenus” (“rabbit hole”), comme celles qui ont pu conduire vers une anorexie suicidaire ou des pulsions meurtrières. Les enfants devraient aussi disposer d’au moins une option sans aucun profilage.
De plus, sans autorisation préalable, personne ne pourrait envoyer de message à un enfant. Les plateformes auraient la responsabilité d’empêcher que le mineur soit manipulé pour donner son autorisation. Il ne devrait pas apparaitre dans les suggestions de contact et ne pas être ajouté à des groupes sans leur consentement. Personne ne pourrait télécharger le contenu publié par les enfants ni en faire de captures d’écran. Enfin, la diffusion en direct serait désactivée par défaut pour les mineurs.
L’usage de l’IA encadré pour les plus jeunes
Des dispositifs sont également envisagés pour les compagnons IA et les chatbots accessibles aux mineurs. Ils ne pourraient pas recouvrir à des mécanismes simulant des relations humaines quand ils risquent de créer une dépendance affective. Les bots ne pourraient pas exploiter leur mémoire des discussions passées. Les moins de 13 ans seraient privés de bots, à moins de passer par des contrôles parentaux. Et ces “compagnons” devraient être “facilement désactivables”.
En ce qui concerne les boutiques de jeux et les jeux en ligne, ils devraient mettre en place une classification par âge pour chaque application (ce qui est déjà le cas sur l’App Store et le Play Store) et prendre en charge l’application européenne de vérification de l’âge pour s’assurer que l’utilisateur a bien l’âge requis.
L’articulation avec les autres règlements européens
L’application des différentes mesures du Kids Act passerait par les structures de contrôle existantes du règlement sur les services numériques (DSA). Pour les compagnons IA, c’est l’AI Act qui prendrait la main. Les très grandes plateformes (VLOP) régies par le DSA devraient soumettre un plan de conformité au Kids Act, et démontrer qu’elles respectent l’ensemble de leurs obligations.
Le texte instaurerait aussi des procédures accélérées à l’encontre des services et plateformes qui ne respecteraient pas ces mesures. Les conclusions préliminaires seraient publiées dans un délai de 30 jours, et les enquêtes seraient conclues sous les 90 jours “car il n’y a pas de temps à perdre”, précise le communiqué de la Commission. Les amendes pourraient atteindre 6 % du chiffre d’affaires annuel mondial du diffuseur de l’application.
Cette affirmation de la force réglementaire de l’UE doit cependant être relativisée : deux textes européens (le RGPD, Règlement Général sur la Protection des Données personnelles, datant de 2018 ; le RIA, Règlement sur l’Intelligence Artificielle ou AI Act, applicable depuis 2024) sont actuellement remis en cause par le Digital Omnibus, processus de déréglementation engagé à la demande expresse des big tech et de Trump, mais aussi par l’alliance de fait dans l’UE entre les droites (représentées par U. von der Leyen) et extrêmes droites…